
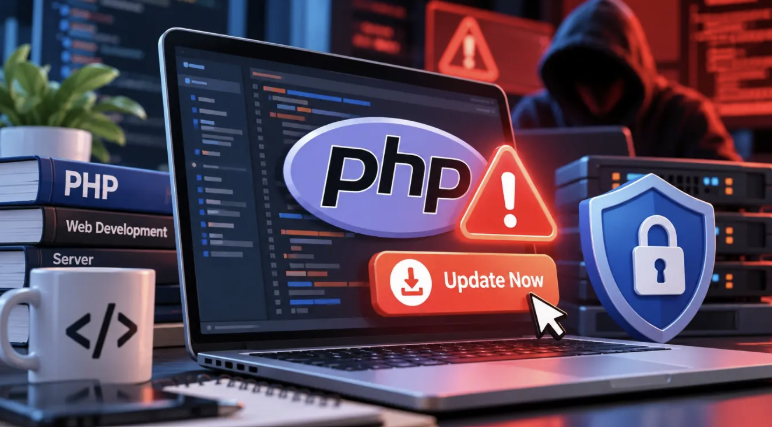
PENJURU.ID | JAKARTA – Terungkapnya celah keamanan kritis (critical vulnerability) pada bahasa pemrograman PHP telah memicu gelombang serangan siber yang merusak arsitektur peladen (server) dan melumpuhkan ribuan situs web perusahaan di berbagai negara secara simultan. Kerentanan yang menyasar salah satu fondasi utama ekosistem internet ini dimanfaatkan oleh kelompok peretas untuk melancarkan serangan injeksi kode dan remote code execution (RCE). Melalui vektor serangan ini, pelaku mampu mengeksekusi instruksi jahat secara jarak jauh tanpa memerlukan otentikasi, sehingga pengambilalihan hak akses administrator pada peladen web dapat terjadi dalam hitungan detik.
Dampak teknis dari eksploitasi ini secara langsung berimbas pada kelumpuhan operasional yang sangat fatal bagi entitas bisnis digital global. Begitu peladen berhasil dikuasai, peretas tidak hanya melumpuhkan layanan utama hingga tak dapat diakses oleh pengguna (denial of service), tetapi juga memanipulasi basis data, mengenkripsi aset digital untuk tebusan (ransomware), serta mencuri kredensial sensitif perusahaan. Kelumpuhan sistemik ini menghentikan transaksi elektronik, merusak rantai pasok digital, dan memaksa tim teknis bekerja dalam mode tanggap darurat guna mengisolasi jaringan sebelum dampak kerusakan makin meluas.
Fenomena ini menelanjangi tingginya risiko ketergantungan industri pada komponen lunak sumber terbuka (open-source) yang belum memperbarui pembaruan patch keamanan secara berkala. Bagi sektor industri digital, insiden ini bukan sekadar masalah gangguan IT biasa, melainkan krisis bisnis berskala besar yang mendegradasi reputasi merek, memicu kerugian finansial akibat downtime yang berkepanjangan, serta mengundang sanksi regulasi atas kebocoran data. Tanpa tindakan audit kode yang ketat serta penerapan patching instan pada infrastruktur peladen, stabilitas ekosistem digital dunia akan terus membayangi ancaman kelumpuhan serupa di masa depan.